岩手・盛岡発/中小企業のためのWebセキュリティ
Cloudflare 株式会社エースソフト 株式会社BIZAZ

今のサイトは、そのまま。
リスクの「穴」だけ、ふさぎます。

世界の名だたるあの大手も使うセキュリティを、岩手・東北の中小企業へも。
Cloudflareをベースに、サイトの強靭化<WAF>と高速化<CDN>を実現します。
作り直しも、見た目の変更もいりません。

Powered by 正規パートナー 攻撃遮断くん 導入支援

「狙われていない」のではありません。
まだ、順番が来ていないだけ。

FREE / 無料診断

まずは「サイトの“丸見え度”、60秒チェック」

URLとメールを入れるだけ。WordPressの弱点を含む主要な“穴”を、WordPressを知り尽くしたBIZAZがその場で自動診断。結果を画面に表示+メールでお送りします。(公開情報のみを確認する非侵入チェック。ポートスキャン等は行いません)

無料診断レポートを、メールでお届け。

※ ポートスキャン等の侵入的な検査は行いません。診断結果はご入力のメール宛にお送りし、担当より具体的な対策をご案内します。
※ 一般のお客様は、診断するサイトと同じドメインのメールアドレスでご利用ください(第三者サイトの診断防止のため)。

Scan Categories / 診断する観点(WordPressの弱点も)

  • 表示速度(サーバー応答)
  • 通信の暗号化(HTTPS/HSTS)
  • セキュリティヘッダー
  • CMS・バージョンの露出
  • 利用者一覧の露出
  • XML-RPC の悪用
  • ログイン画面の露出
  • WAF/CDN(番人)
  • AIクローラーの制御
いま、何が起きているか

「うちは狙われない」が、
通用しない時代になりました。

AIが攻撃の敷居を下げた
専門知識がなくても、AIで攻撃の道具が作れる時代に。
大手でも、基幹システムが止まる
大手企業が受注・出荷停止に。復旧に数週間の例も。
中小が“踏み台”にされる
手薄な取引先を入口に、本体の大企業へ攻撃が拡大。

狙われるのは大手だけではありません。
乗っ取り・改ざん・踏み台——気づかぬうちに巻き込まれる側に、なり得ます。
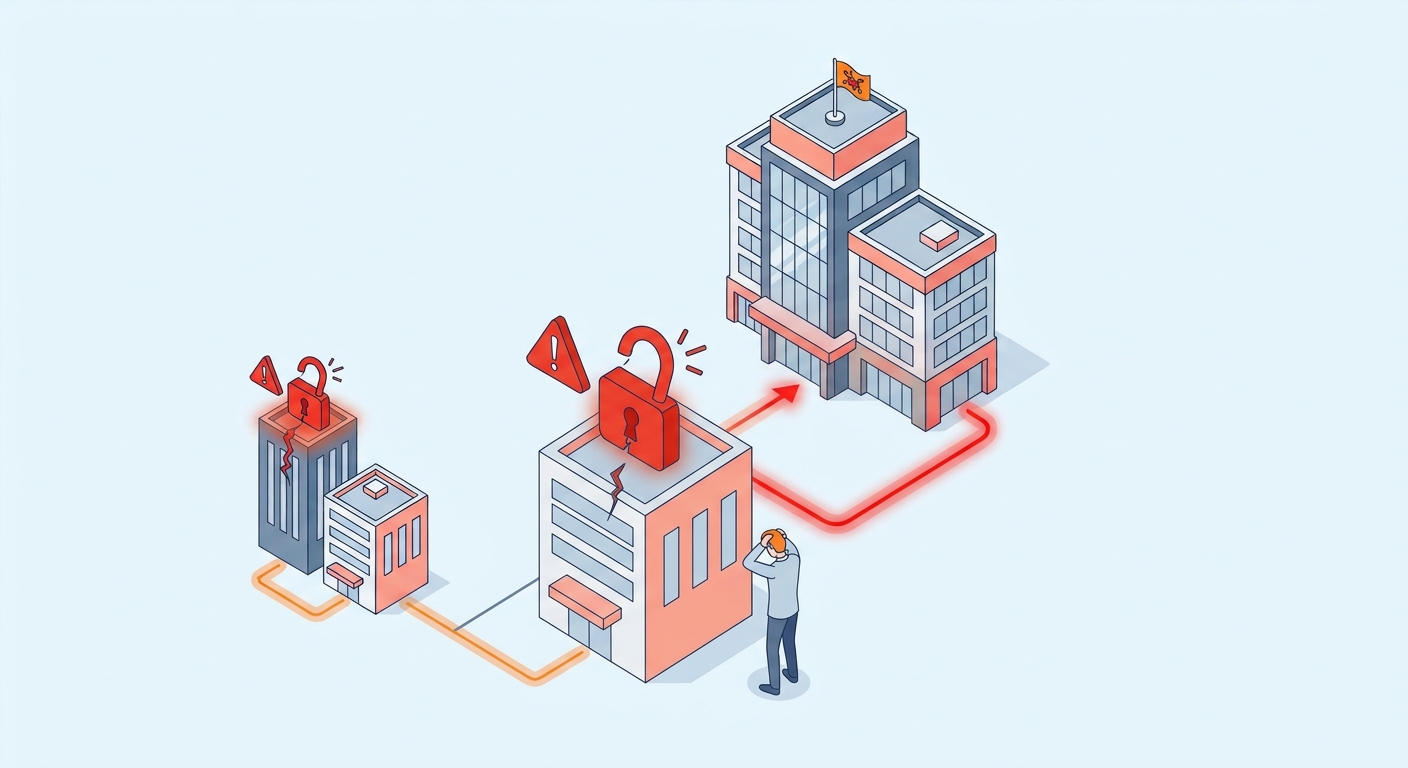
対策が手薄な中小企業を踏み台に、大企業まで攻撃が連鎖するイメージ
対策が手薄な中小企業が“踏み台”にされ、取引先の大企業まで被害が連鎖します。

攻撃の入口は、メールも、社内機器も、そして公開サイトも様々です。
その中で“サイトの穴”は、今すぐ・低コストで塞げる最初の一歩です。

平均 73万円
被害を受けた企業の平均被害額。
うち9.4%は100万円以上の損害に。
最長 50日超
復旧までにかかった期間(平均5.8日)。
その間、業務やサイトが止まることも。

出典:経済産業省・情報処理推進機構(IPA)「2024年度 中小企業等における実態調査」

PROBLEM / いま起きていること

あなたのサイトの“中身”、
外から見えていませんか。

WordPressは初期状態のままだと、こうした情報が外部から見えてしまいます。
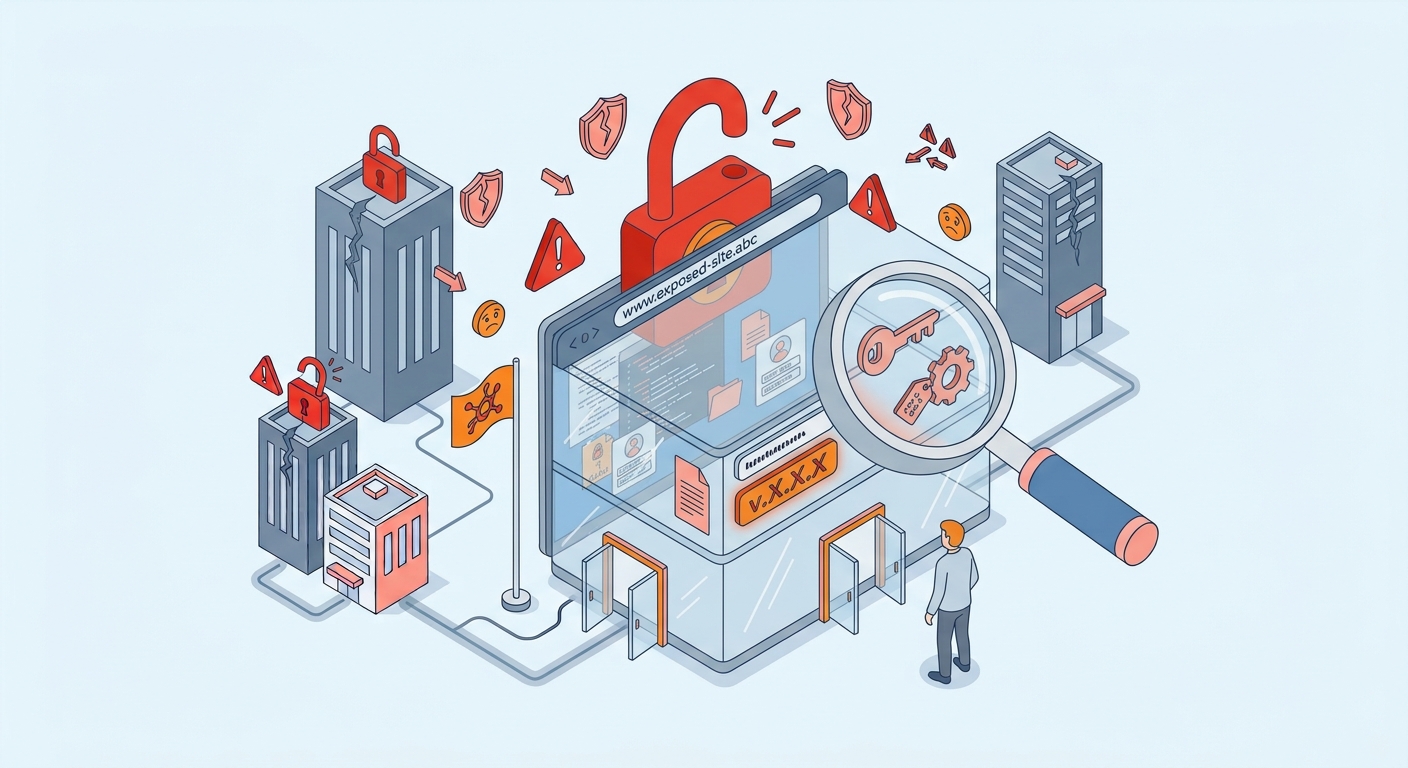
管理者のログインIDが、外から見える
利用者の一覧が、まとめて抜き取られる
見張られにくい“裏口”が空いている
使用バージョンが、丸わかり
管理画面が、誰でも開ける
サーバーの素性まで、露出している
実際に、県内でも名の知れた大手企業のサイトでさえ、いま挙げたような弱点がふさがれないまま放置されている例が確認されています。
今まで何事もなかったのは、安全だからではありません。まだ、攻撃の順番が回ってきていないだけ——それが、今の実態です。
NOW現状 透けて見えるWebサイトの中身(管理者IDやバージョン)が、外から丸見えになっているイメージ
初期状態のままだと、管理者IDやバージョンなどの“中身”が、外から丸見えになりがちです。
なぜ“サーバー付属のWAF”では足りないのか

「うちはサーバーの対策済み」
——それでも、穴は開いています。

サイトの“中”

プラグイン

制作会社の一般的な対策

  • ID・バージョン露出をある程度隠せる
  • DDoS(大量攻撃)は止まらない
  • AIクローラーの過負荷は防げない
  • プラグイン自体が穴になることも
サーバー付属

サーバー標準WAF

レンタルサーバー付属の機能

  • SQLインジェクション等の“攻撃”は弾く
  • ID・利用者一覧の“丸見え”は素通し
  • 総当たりの“裏口”は塞がらない
  • 大規模DDoS・過負荷には非力
サイトの“手前”

専用WAF(番人)

大手も使う防御の壁

  • 攻撃をサイトに届く前に遮断
  • 丸見え・裏口の露出も塞ぐ
  • DDoS・Bot・総当たりを自動ブロック
  • AIクローラーを可視化・制御

サーバーのWAFがあっても、“丸見え”や“裏口”は塞がりません。

プラグインは家の中の鍵。家ごと狙う攻撃は、家の前の番人でしか止められません。
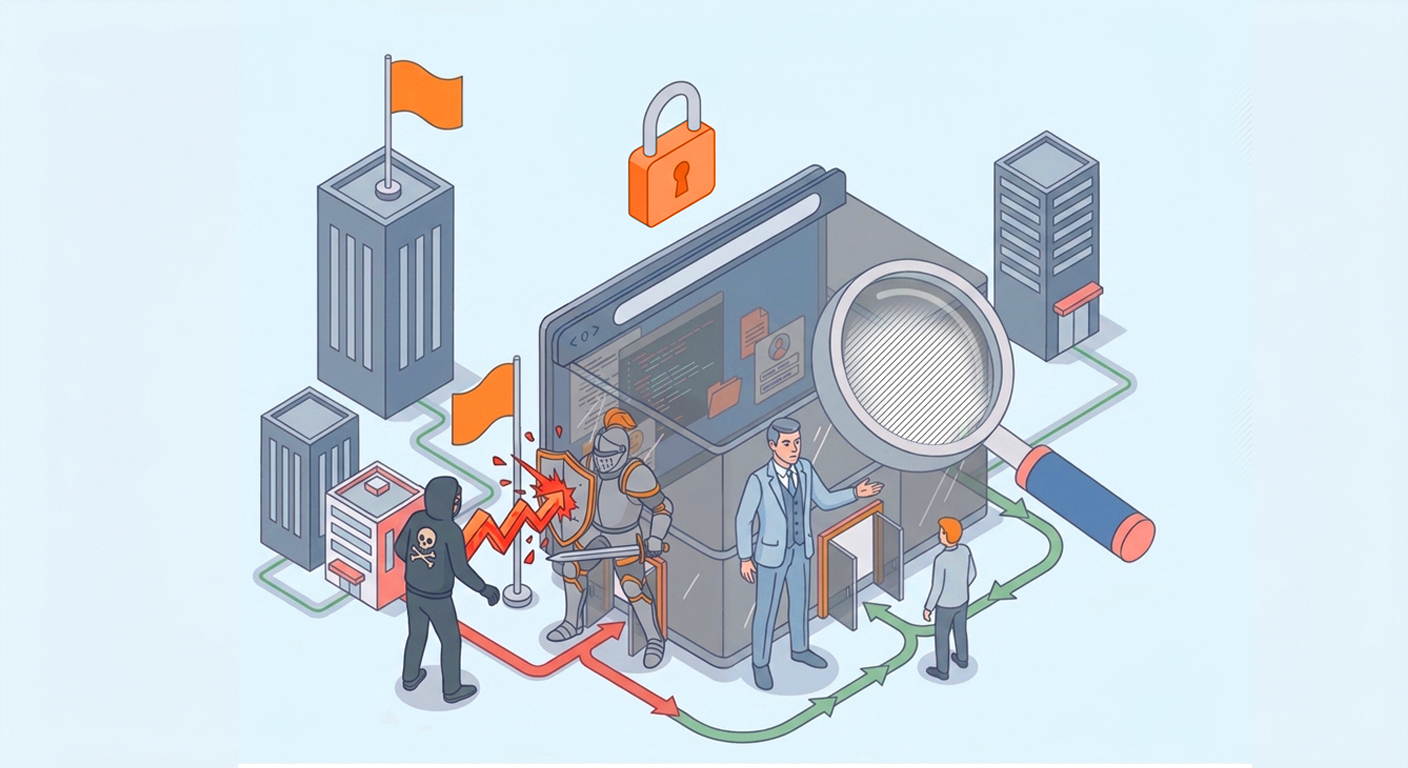
PROTECTED改善後 サイトの手前に立つ番人(専用WAF)が、攻撃者をサイトに届く前に食い止めているイメージ
サイトの“手前”に立つ番人(専用WAF)だけが、攻撃をサイトに届く前に食い止めます。
BONUS / 守ると、速くなる

遅いサイトが、
「売上」と「人材採用」に大ダメージ。

番人(WAF/CDN)を置くと、守りと同時に表示も速くなります。

🛒 ビジネスの機会損失
数秒の遅さで離脱。問い合わせ前に去る損失が積もります。
👥 採用・応募の機会損失
求人ページが重いと、応募前に離脱。採用難に直結します。
🔎 検索順位への影響
遅いサイトは検索で不利。見つけてもらえない要因に。

セキュリティ対策のはずが、問い合わせも応募も検索も、まとめて改善する。
“守ったら、速くもなった”——それがこの仕組みです。
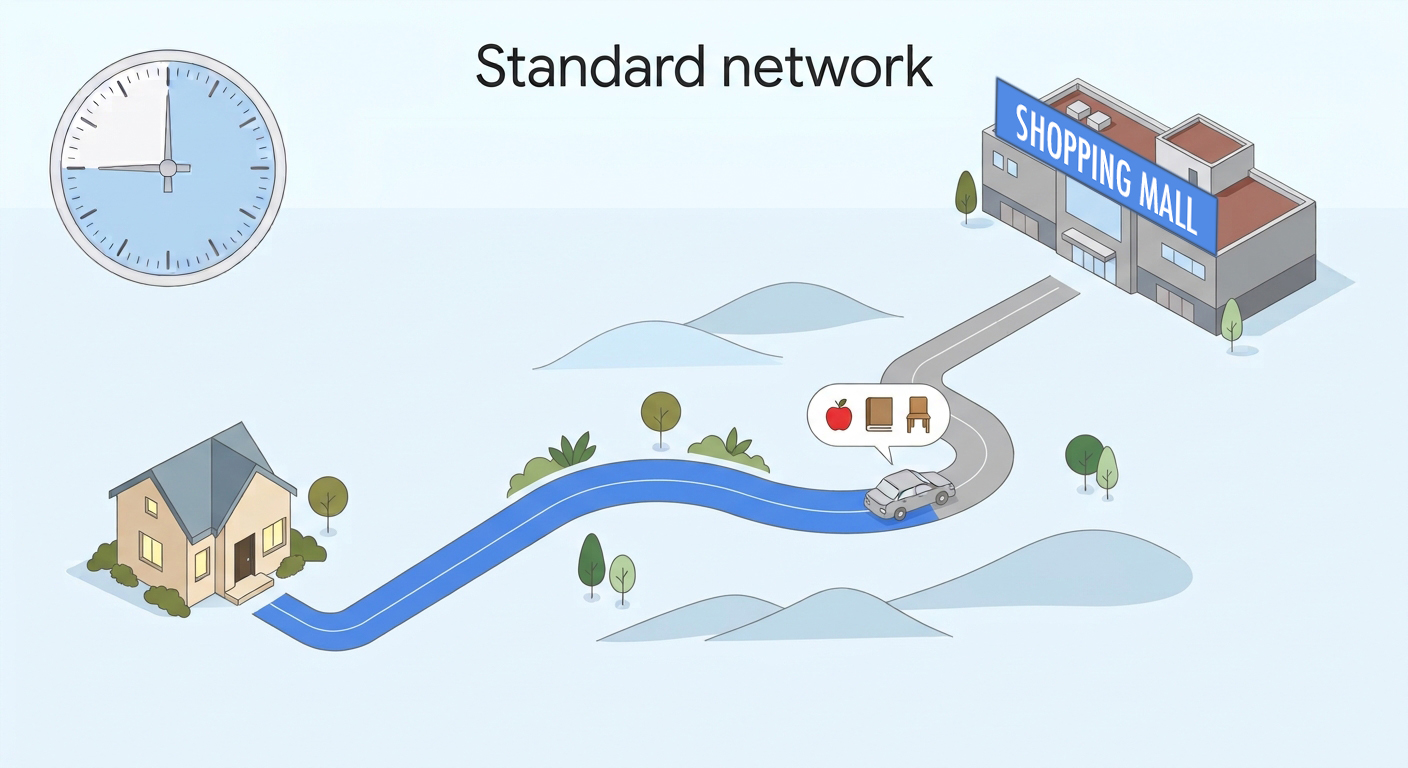
通常通常の配信:遠くの拠点まで取りに行くため表示が遅いイメージ
遠くの「本店」まで、毎回お買い物。だから遅い。

Webサイトのデータは、ふつう1か所のサーバー(いわば「本店」)だけに置かれています。

たとえるなら——欲しい物があるたびに、車で郊外のショッピングモールまで、わざわざ買いに行くようなもの。誰がアクセスしても、その遠い1か所まで毎回取りに行くので、距離が離れた人ほど、手元に届く(=画面が表示される)まで待たされてしまいます。
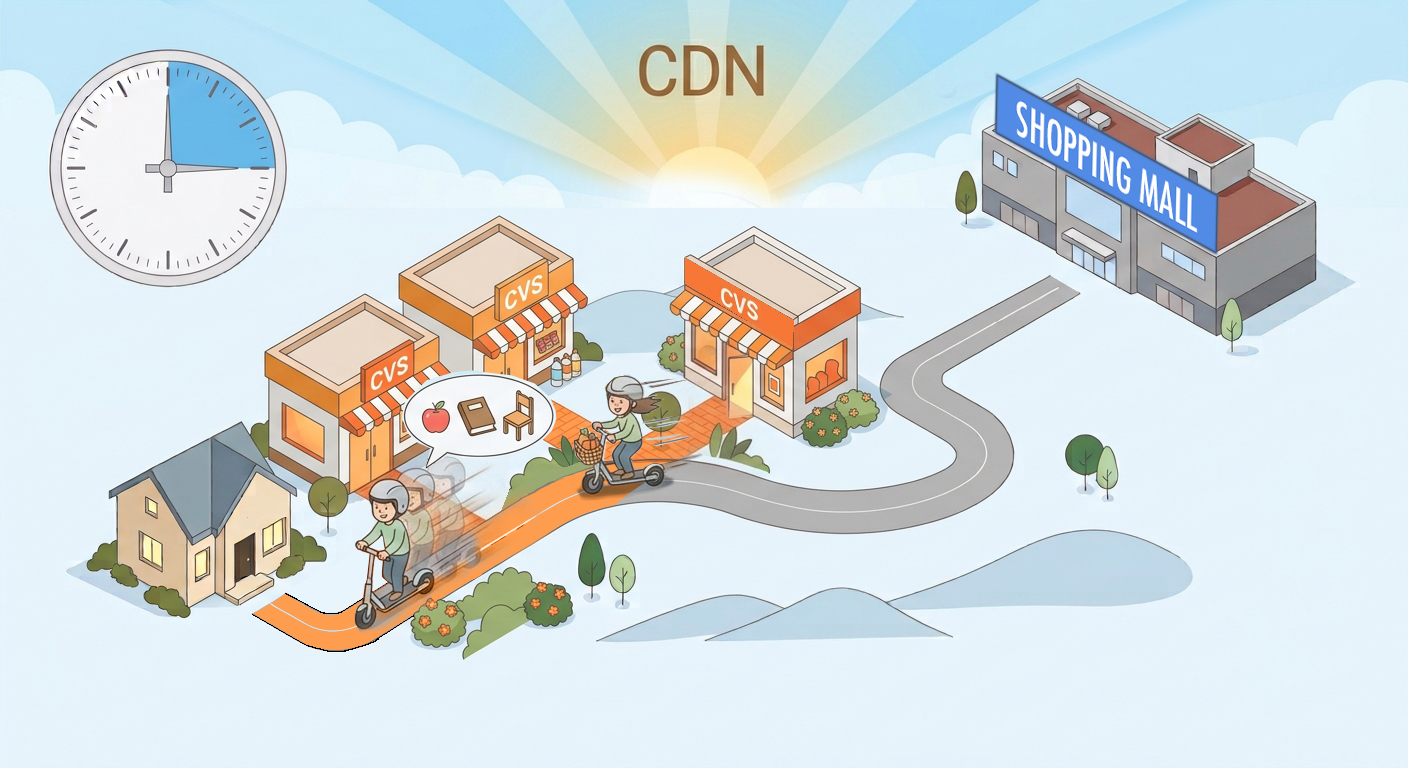
CDNCDN:近くの拠点から届くため表示が速いイメージ
近所の「お店」で、サクッと手に入る。速い、しかも安全。

CDNなら、サイトデータの「コピー」を、各地の拠点にあらかじめ配っておきます。

たとえるなら——自宅のすぐ近所のコンビニや商店で、必要なものを受け取るようなもの。一番近い拠点から、高速で・安全に届くので、待ち時間がぐっと縮まります。

しかも、手に入る品はモールとまったく同じ。速さは変わっても、中身は一切変わりません。さらに、頼れる番人(WAF)が同時に守ってくれるから——圧倒的なスピードと、安心のセキュリティが、一度に手に入ります。

Cloudflare

HOW / 進め方はかんたん

見た目そのまま、3ステップで守る。

その場で「今の状態」を確認

どの穴が開いているかを、その場でお見せします。

番人(WAF)を設置し、穴を塞ぐ

見た目は変えず手前に防御の壁を置くだけ。最短数日。

毎月、守り続ける

24時間防御+月次レポート。地元・盛岡がすぐ対応。

さらに、こんな時は
新規公開・リニューアルと同時なら、初期費用を圧縮でき、最初から守られたサイトにできます。
PLAN / 料金プラン

月額で、無理なく守る。

ライセンス費・運用・地元サポート込みの月額です。(税抜・目安)

スタート!!
Cloudflareの安心を、あなたのサイトに実現
初期費用+1万円 / 月〜
  • Cloudflare導入・初期設定
  • CDNで表示を高速化
  • 通信の暗号化(SSL)
  • 基本的なDDoS緩和
  • 当社の監視・月次レポート
  • WAF運用・更新代行
いちばん選ばれています
見張る!!
まず穴を塞いで監視
初期費用+2.5万円 / 月〜
  • WAF・Bot・DDoS対策
  • 主要な露出(ID・バージョン)を遮断
  • 死活監視・改ざん検知
  • 月次レポート
  • WordPress更新代行
  • 静的化・優先対応
守る!!
更新まで任せて安心
初期費用+4.5万円 / 月〜
  • 「見張る」の全内容
  • WordPress本体・プラグイン更新
  • AIクローラーの可視化・制御
  • 軽微な修正対応
  • 取引先セキュリティ審査の相談
  • 静的化・優先対応
初期費用 お見積もり
初回に、穴の点検・番人(WAF)の設置・WordPressの堅牢化を行います。費用はサイトの規模と内容に応じてお見積もり。新規公開・リニューアルと同時なら圧縮できます。

※ 月額はライセンス費・運用・地元サポートまで込みです。
※ CloudflareとWAF製品は、お客様の状況に応じて最適なものをご提案します。

FACT / 数字で見る必要性

これは、特別な会社だけの話ではありません。

約7割
被害に遭った会社の約7割で、取引先にまで影響が広がっています。“踏み台”は他人事ではありません。経産省/IPA
約48%
不正アクセスのおよそ半分は、サイトの「穴(脆弱性)」を突かれたのが原因でした。経産省/IPA
約6割
ランサムウェア被害の約6割は、中小企業で起きています。大手だけの問題ではありません。JPCERT/CC
約75%
世界のサイトの約4分の3は、「番人(WAF)」がいない無防備な状態です。W3Techs
約2割
サイトへの侵入の約5件に1件は、取引先を経由して入られています。自社が入口になることも。経産省/IPA
10大脅威
国(IPA)が毎年発表する脅威ランキング。ランサムウェアは5年連続で1位です。最新版を見る ↗

出典:経済産業省・情報処理推進機構(IPA)「中小企業等におけるサイバーセキュリティ対策に関する実態調査」/JPCERT/CC「ランサムウェアインシデント報告」/W3Techs/IPA「情報セキュリティ10大脅威」

まずは「今の状態」を、
見てみませんか。

御社サイトのどこが開いているか、その場で確認できます。
Cloudflareベースの防御に加え、国産WAF「攻撃遮断くん」の導入支援もご相談いただけます。
作り直しではありません。今のまま、危ない穴だけ塞ぐご相談です。

岩手・盛岡/株式会社BIZAZ TEL・メールでお気軽に